PabionSOC-платформа от Pabit

Центр мониторинга безопасности без собственного SOC-отдела

Pabion собирает события с рабочих станций и серверов, находит угрозы, сам выполняет типовые меры реагирования и оставляет аналитику только то, что требует решения человека.

Продукт в стадии открытой беты: функциональность расширяется, возможны изменения интерфейса.

Модули
SIEM · EDR · XDR · DLP · SOAR · Threat Intel · AI Firewall
Агент
Windows, macOS, Linux — один агент на все модули
Источники
Syslog, агенты, NGFW, шлюз AI Firewall, свои интеграции по API
Развёртывание
Облако pabion.pabit.ru или ваш сервер (Docker Compose)
Доступ
Организации изолированы, роли: администратор, аналитик, наблюдатель

Интерактивное демо

Посмотрите, как работает консоль

Это интерфейс Pabion на вымышленных данных. Откройте инцидент, изолируйте хост, запустите плейбук и посмотрите отчёт — всё работает прямо в браузере.

Войти в рабочую консоль
Попробуйте:1Откройте критичный инцидент2Изолируйте заражённый хост3Запустите плейбук в SOAR
Live

Обзор безопасности

Обновляется в реальном времени

Уровень угрозы

37

Умеренный

Инциденты

4

2 критических

Активные алерты

3

266 срабатываний

События SIEM

8 612

high/critical: 212

Автоматизация

94%

16 запусков SOAR

Endpoints

10/10

0 изолировано

Активность угроз

10:0014:0018:0022:0002:0006:00

Требует внимания

Категории угроз

  • Brute Force18
  • Malware11
  • Data Exfil (DLP)9
  • Phishing7
  • IoC Match6
  • AI Policy4

Состояние модулей

SIEM

6 правил · 8 612 событий

EDR

10 агентов online

DLP

9 правил · 5 политик

SOAR

6 плейбуков

Threat Intel

5 428 IoC в базе

AI Firewall

32 проверки за 24ч

Как это работает

От события до закрытого инцидента

Каждое событие проходит четыре этапа. Первые три Pabion выполняет без участия человека, если это разрешено политикой.

  1. 01

    Сбор

    • Агенты на рабочих станциях и серверах
    • Syslog и журналы приложений
    • NGFW, почта, шлюз к AI-сервисам
  2. 02

    Обнаружение

    • Правила корреляции SIEM с порогами и окнами
    • EDR-правила по процессам и поведению
    • DLP-политики и совпадения с IoC
  3. 03

    Реагирование

    • Плейбуки SOAR по категории и критичности
    • Изоляция хоста, блокировка IP, карантин
    • Уведомления в ntfy и на webhook
  4. 04

    Расследование

    • Инциденты с ответственным, статусом и SLA
    • Хронология событий из всех модулей
    • Ежедневный отчёт для руководства

Модули

Всё, что обычно покупают по отдельности

Модули работают на общих данных: правило SIEM может запустить плейбук SOAR, находка EDR — попасть в цепочку XDR, а всё вместе — в отчёт.

SIEM

Журнал событий и корреляция

Все события организации в одном потоке с поиском и фильтрами. Правила собираются в редакторе без кода.

  • —Пороги «N событий за M минут» с группировкой по хосту или пользователю
  • —Проверка правила на исторических данных до включения
  • —Повторы складываются в один алерт со счётчиком
EDR

Контроль рабочих станций

Агент собирает процессы, сеть и состояние хоста и выполняет команды аналитика.

  • —Остановка процесса и карантин файла
  • —Изоляция хоста с сохранением канала к SOC
  • —Собственные правила детекции по имени, пути и аргументам
XDR

Связанные цепочки вместо россыпи алертов

Сигналы разных модулей по одному хосту или пользователю объединяются в один инцидент.

  • —Настраиваемое окно корреляции и минимальное число модулей
  • —Автоизоляция при критичной цепочке — по политике
  • —Полная хронология в карточке инцидента
DLP

Защита данных на конечных точках

Буфер обмена, файлы, мессенджеры, облака, печать. Реакция — журнал, оповещение или блокировка.

  • —Паспорта, СНИЛС, карты, секреты и ключи API
  • —Свои словари и регулярные выражения
  • —Карточка нарушения: кто, что, куда и чем закончилось
SOAR

Плейбуки на типовые сценарии

Повторяющиеся действия выполняются автоматически, аналитик видит каждый шаг.

  • —Запуск по категории угрозы и минимальной критичности
  • —Пауза между повторами, чтобы не реагировать дважды
  • —Журнал выполнения с пропущенными шагами и причинами
Threat Intel

Индикаторы компрометации

Открытые фиды и собственные IoC сверяются с тем, что видят агенты и журналы.

  • —IP-адреса, домены и хэши
  • —Автоматическое обновление лент
  • —Совпадение сразу становится алертом
AI Firewall

Контроль запросов к нейросетям

Шлюз между сотрудниками и внешними AI-сервисами: секреты и персональные данные не уходят наружу.

  • —Маскирование ключей, паролей и персональных данных
  • —Правила: блокировать, маскировать или только записать
  • —Защита от prompt injection и попыток обхода
Отчёты

Аналитика и отчётность

Графики активности, распределение по категориям и модулям, отчёт за сутки в HTML.

  • —Автоматически каждый день в 06:00 МСК
  • —Ключевые инциденты и меры реагирования
  • —Удобно переслать руководству

Аналитика и расследование

Видно, что происходит, и понятно, что делать

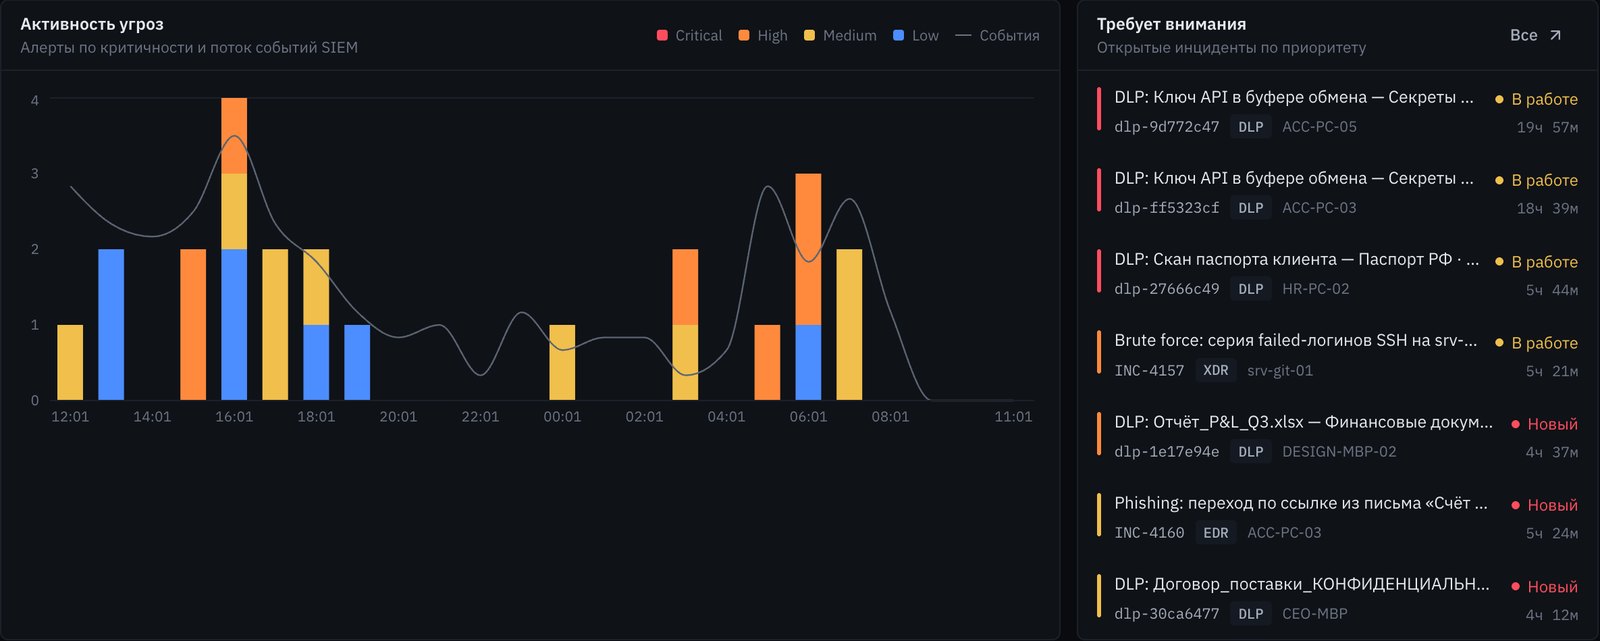
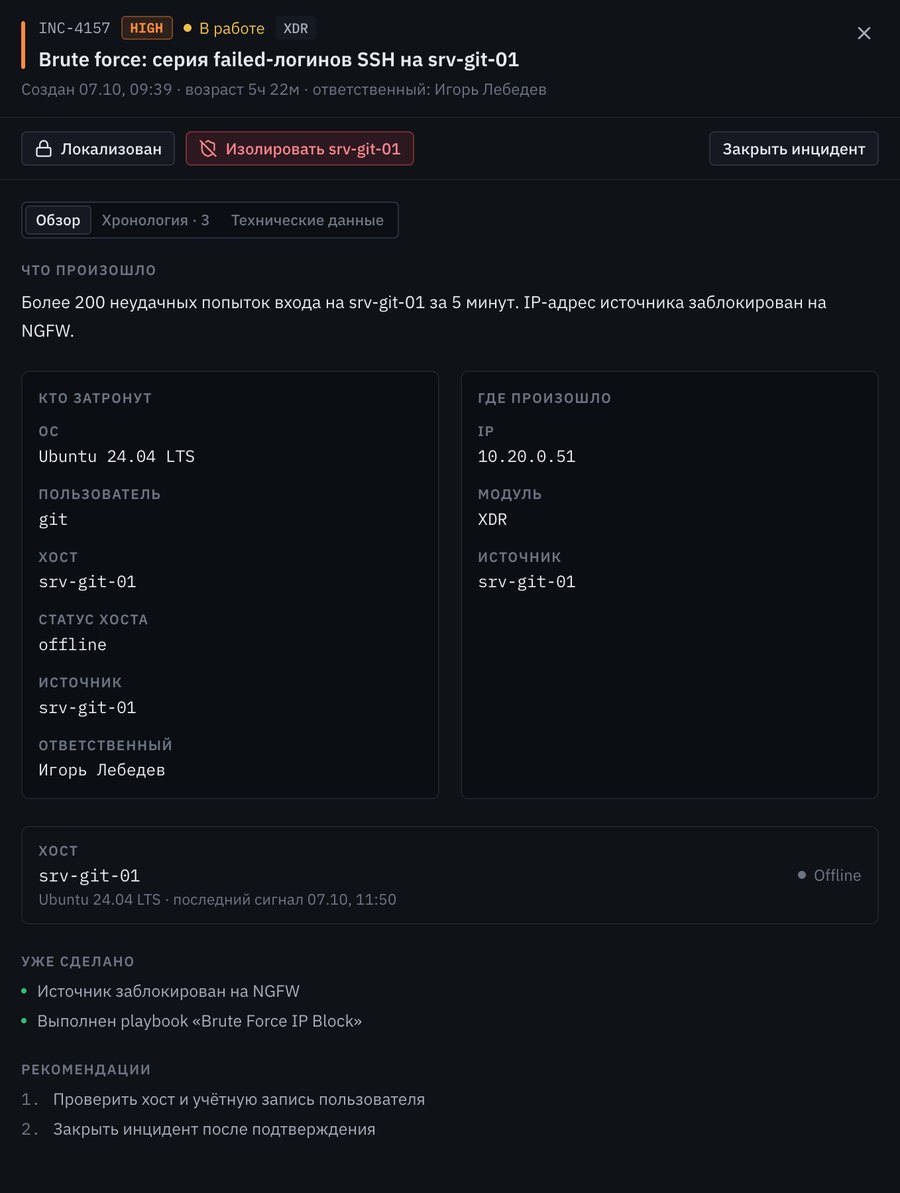
Так выглядит рабочая консоль Pabion: активность угроз по критичности, очередь инцидентов по приоритету и карточка расследования с тем, что уже сделано автоматически.

Обзор безопасности в Pabion: график активности угроз и очередь инцидентов
Обзор: алерты по критичности за сутки и инциденты, которые ждут реакции
Карточка инцидента в Pabion: что произошло, кто затронут, что уже сделано
Карточка инцидента: суть, затронутые хосты, действия

Доступ и данные

Ваша организация — отдельный контур

Каждая компания работает в своём пространстве. Ключи установки, каналы уведомлений и ключи приёма событий выдаются на организацию, а не на платформу целиком.

РольЧто может
АдминистраторПользователи, интеграции, ключи, все правила и политики
АналитикРазбор инцидентов и алертов, изоляция, плейбуки, правила
НаблюдательТолько просмотр: дашборды, инциденты, отчёты

Подключение

Три шага до первых событий

  1. 1

    Зарегистрируйте организацию

    На pabion.pabit.ru создаётся отдельное пространство: свои хосты, правила, ключи и уведомления.

  2. 2

    Установите агентов

    Одна команда для Windows, macOS или Linux. Ключ установки привязан к вашей организации — чужие агенты не подключатся.

  3. 3

    Настройте правила и команду

    Включите готовые правила и плейбуки или соберите свои. Пригласите аналитиков и наблюдателей.

Установка у себя

Pabion в вашем контуре

Если облачный сервис не подходит, Pabion можно развернуть в контейнерах на ваших серверах. Оставьте заявку — обсудим требования и условия поставки.

  • Платформа ставится набором Docker-контейнеров на ваши серверы
  • События, инциденты и журналы не покидают вашу инфраструктуру
  • Подходит, если облачный SOC не проходит по требованиям безопасности
  • Поможем с установкой, подключением агентов и первыми правилами

Или напишите нам напрямую: admin@pabit.ru

Вопросы

Частые вопросы

Чем алерт отличается от инцидента?+

Алерт — одно срабатывание правила или агента. Инцидент — случай для расследования: у него есть ответственный, статус, SLA и хронология. Инциденты создаются автоматически (XDR, DLP, плейбуки) или аналитиком из алерта.

Можно ли развернуть Pabion у себя?+

Да. Платформа поставляется как набор Docker-контейнеров и разворачивается на вашем сервере — оставьте заявку в блоке «Pabion в вашем контуре». Облачная версия работает на pabion.pabit.ru.

Видят ли другие компании наши данные?+

Нет. Хосты, события, правила, ключи установки и каналы уведомлений привязаны к организации; запросы к API всегда ограничены вашей организацией.

Что умеет демо на этой странице?+

Демо работает в браузере на вымышленных данных и не подключается к реальной платформе. Оно показывает интерфейс и логику работы: статусы, изоляцию, запуск плейбуков, отчёт.

Подключите Pabion к своей инфраструктуре

Регистрация занимает пару минут. Первые события появятся сразу после установки агента.