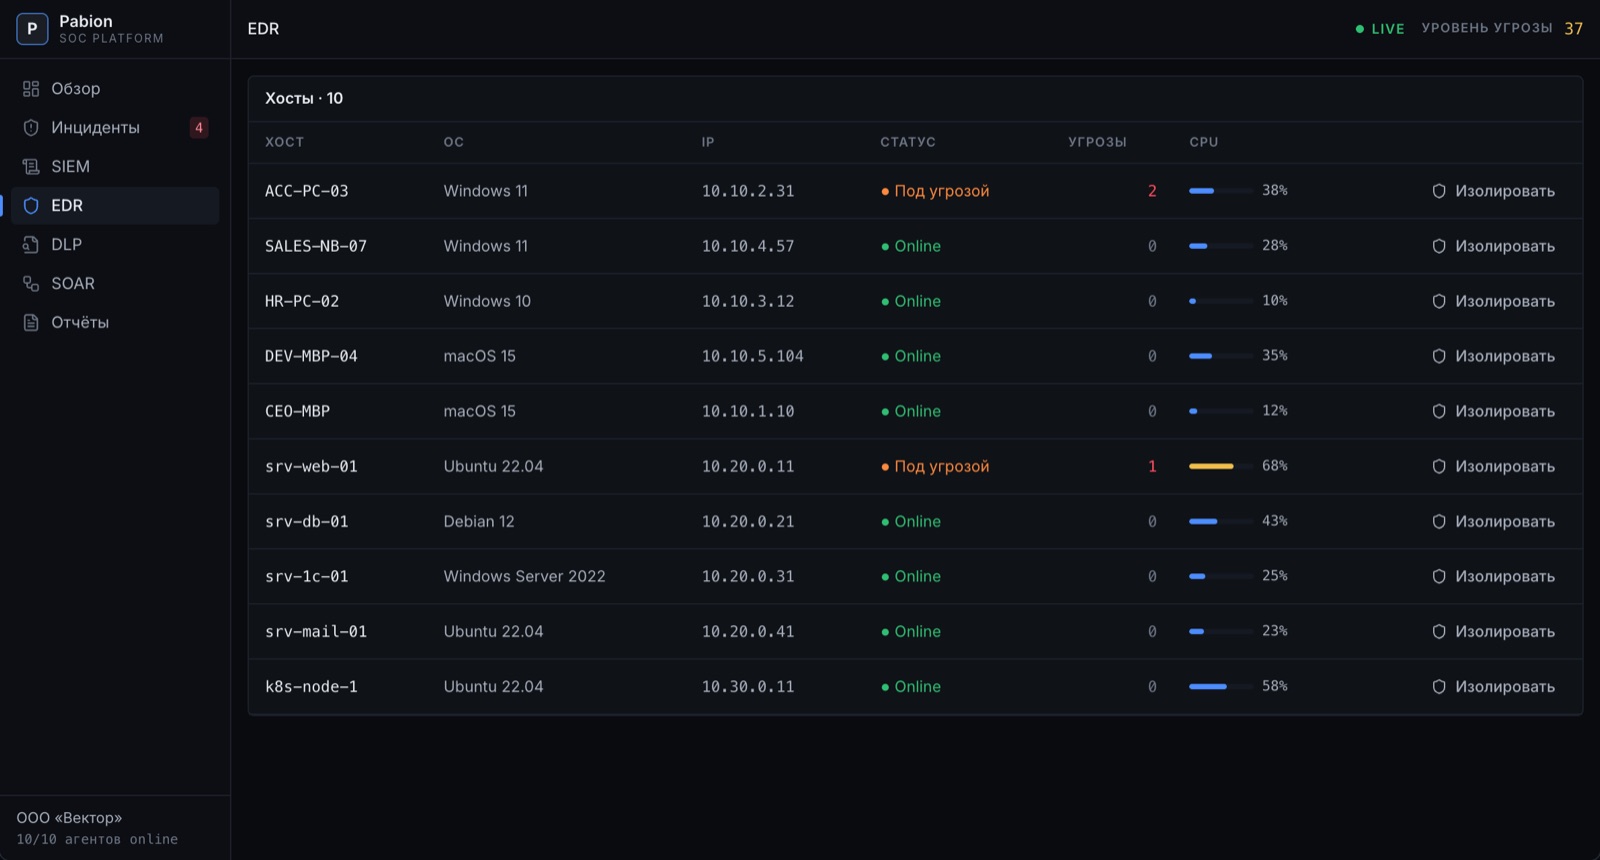
Инвентарь хостов
ОС, IP, нагрузка, последний сигнал. Для доменных Windows — домен, пользователь и OU из Active Directory.
EDRмодуль SOC-платформы Пабион
Агент Pabion следит за процессами, сетью и состоянием хоста и выполняет команды аналитика. Подозрительная цепочка процессов становится алертом, а заражённую станцию можно отключить от сети одной кнопкой — канал к SOC при этом сохраняется.
Первый компьютер под защитой — бесплатно. EDR входит в Pabion вместе с остальными модулями.
Возможности
ОС, IP, нагрузка, последний сигнал. Для доменных Windows — домен, пользователь и OU из Active Directory.
Правила по имени процесса, пути и аргументам запуска. Подозрительные цепочки переводят станцию в статус «под угрозой».
Isolate отключает станцию от сети, оставляя связь с консолью Pabion. Unisolate возвращает доступ после расследования.
Остановка процесса, карантин файла и сканирование запускаются вручную или плейбуком SOAR.
Сценарии
Агент видит запуск подозрительного процесса из вложения — хост изолируется, файл уходит в карантин, создаётся инцидент.
Массовые изменения файлов и необычный процесс — плейбук останавливает процесс до того, как пострадают сетевые папки.
Сразу после установки видно, какие компьютеры работают, на какой ОС и кто за ними сидит.
Вопросы
Windows, macOS и Linux. Для изоляции и системного прокси агенту нужны права администратора.
Да, через групповую политику Active Directory: startup-скрипт ставит агент на все компьютеры в OU.
EDR дополняет антивирус: он видит поведение и цепочки событий, связывает их с другими модулями и даёт инструменты реагирования.
Регистрация за пару минут, первый компьютер — бесплатно. Все модули работают с одного агента.