Источники
Агенты на рабочих станциях, syslog серверов и приложений, NGFW, AI Firewall, свои интеграции по API.
SIEMмодуль SOC-платформы Пабион
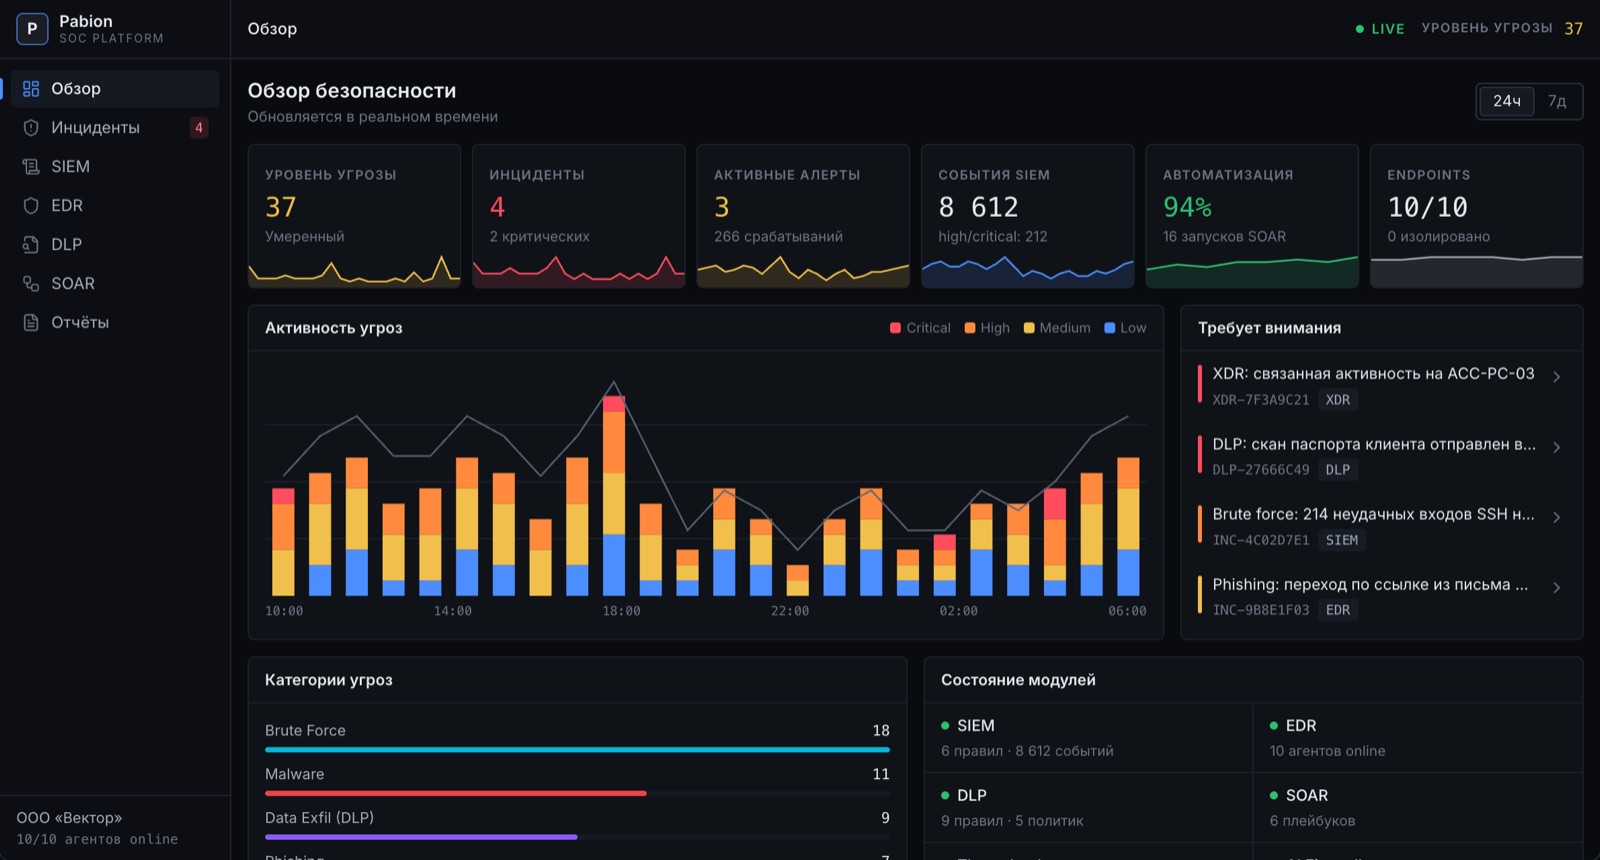
Pabion собирает события с агентов, серверов, сетевого оборудования и шлюза к нейросетям в один поток с поиском и фильтрами. Правила корреляции находят атаки в этом потоке и поднимают алерты — без написания кода.
Первый компьютер под защитой — бесплатно. SIEM входит в Pabion вместе с остальными модулями.
Возможности
Агенты на рабочих станциях, syslog серверов и приложений, NGFW, AI Firewall, свои интеграции по API.
Готовые правила: вредоносные процессы, утечки, brute-force, фишинг, lateral movement. Свои собираются в редакторе.
«5 неудачных входов за 5 минут с одного хоста» — пороги с группировкой по хосту или пользователю. Повторы складываются в один алерт.
Правило можно прогнать по уже собранным событиям до включения, чтобы оценить шум.
Сценарии
214 неудачных входов по SSH за несколько минут — правило brute-force поднимает алерт, SOAR блокирует IP в NGFW.
Переход по ссылке из «Счёт_на_оплату» фиксируется агентом и попадает в журнал вместе с хостом и пользователем.
Вход в бухгалтерию в 03:07 — событие видно в журнале, а повторяющиеся попытки объединяются в один алерт.
Вопросы
Нет. Правила задаются в редакторе: категория, условия, порог, окно и критичность.
Да, по syslog или через API приёма событий с ключом вашей организации.
События хранятся в журнале организации и доступны для поиска, отчётов и проверки правил на истории.
Регистрация за пару минут, первый компьютер — бесплатно. Все модули работают с одного агента.