Кросс-доменная корреляция
Сигналы EDR, DLP, NGFW, Threat Intel и SIEM по одному хосту в окне 15 минут.
XDRмодуль SOC-платформы Пабион
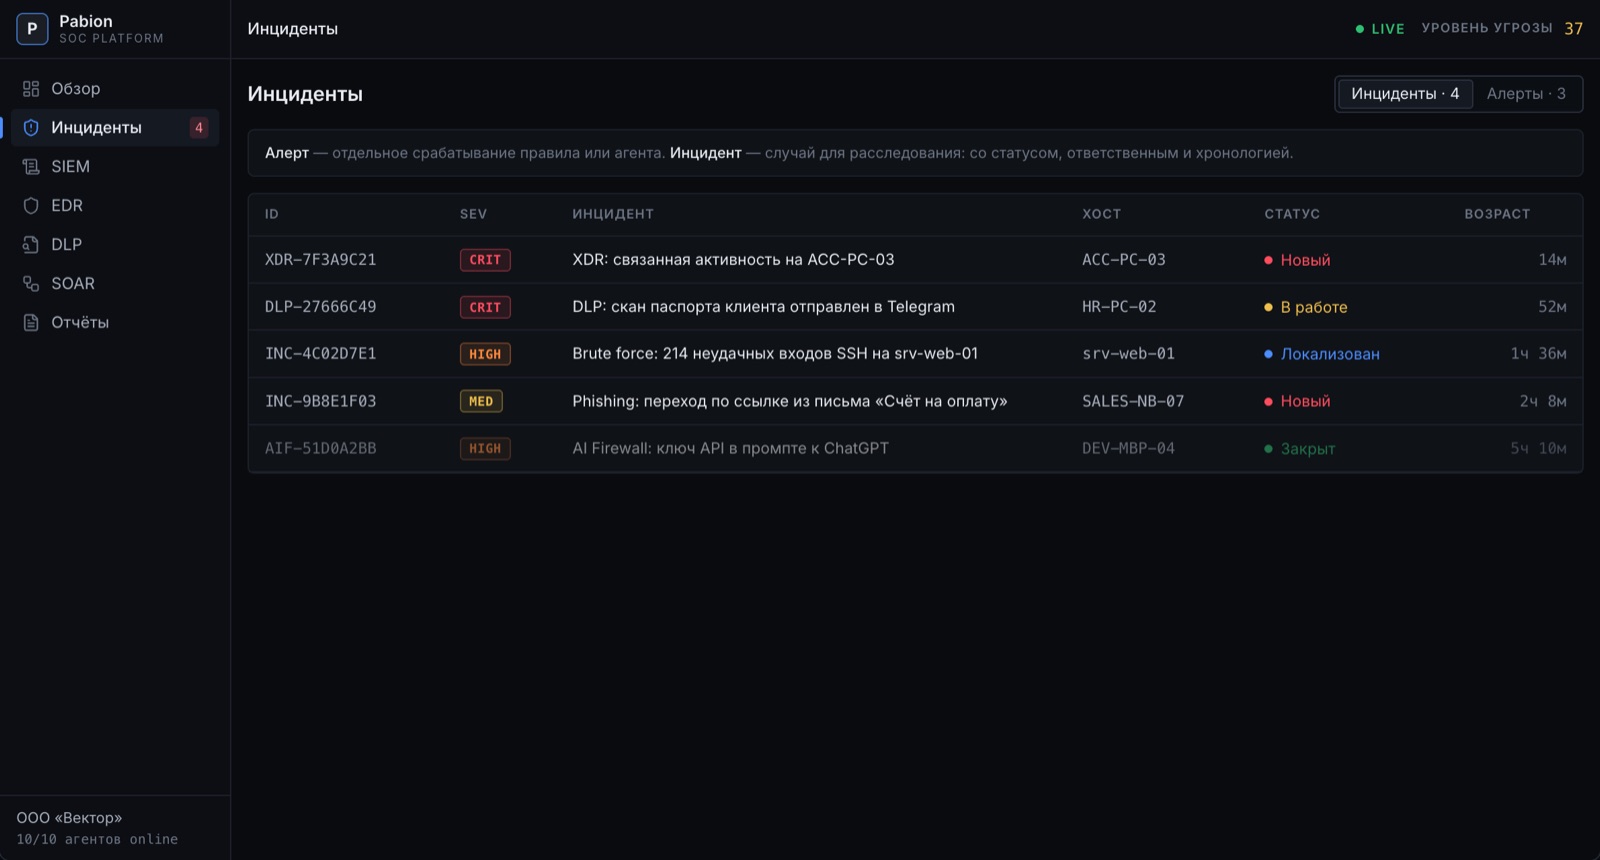
Атака редко выглядит как одно событие: подозрительный процесс, обращение к известному C2-серверу, попытка вынести файл. XDR видит, что эти сигналы из разных модулей относятся к одному компьютеру, и собирает их в один инцидент с полной хронологией.
Первый компьютер под защитой — бесплатно. XDR входит в Pabion вместе с остальными модулями.
Возможности
Сигналы EDR, DLP, NGFW, Threat Intel и SIEM по одному хосту в окне 15 минут.
Инцидент создаётся, когда в цепочке минимум два разных модуля — например EDR + DLP или NGFW + Threat Intel.
Для критичных цепочек политика может сразу изолировать хост, не дожидаясь аналитика.
В карточке инцидента — все связанные события и алерты по времени, с указанием модуля.
Сценарии
На ACC-PC-03 запущен вредоносный процесс, а через минуту агент DLP ловит отправку файлов — это один инцидент, а не два несвязанных алерта.
Обращение к IP из фида Feodo Tracker и сканирование портов с того же хоста объединяются в цепочку lateral movement.
Вместо десятков разрозненных алертов аналитик разбирает несколько осмысленных инцидентов.
Вопросы
SIEM находит отдельные подозрительные события по правилам. XDR связывает срабатывания разных модулей по одному хосту в общую картину атаки.
Да, окно корреляции и минимальное число модулей задаются в политике XDR организации.
Нет, она включается политикой. По умолчанию решение об изоляции принимает аналитик.
Платформа
Регистрация за пару минут, первый компьютер — бесплатно. Все модули работают с одного агента.